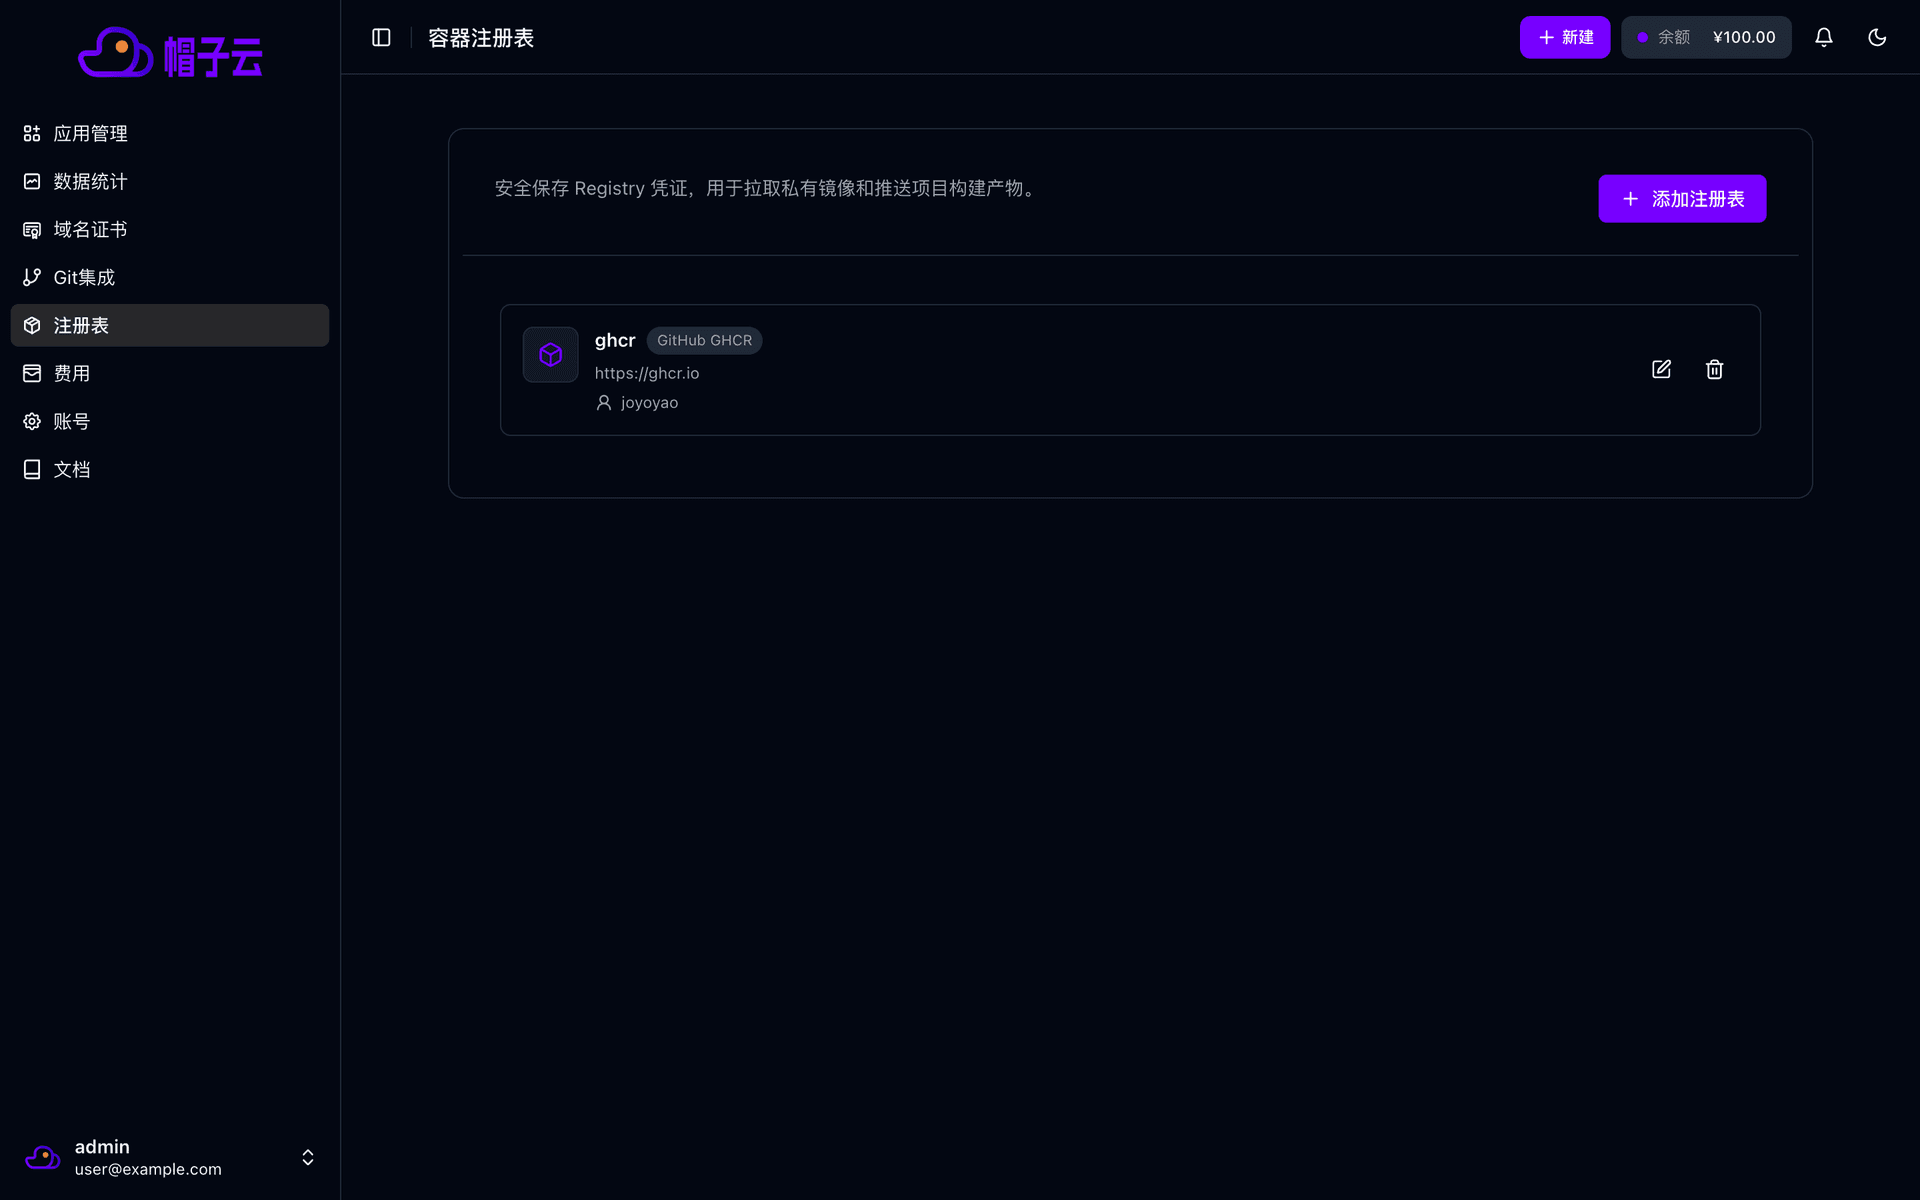
容器注册表
容器注册表(Registry)用来保存私有镜像仓库的登录凭证。Web 应用使用 Docker 镜像来源部署私有镜像时,需要选择一个注册表凭证进行认证。公开镜像(如 Docker Hub 上的 nginx:1.27)不需要配置。
入口:左侧导航 → 注册表。
添加注册表
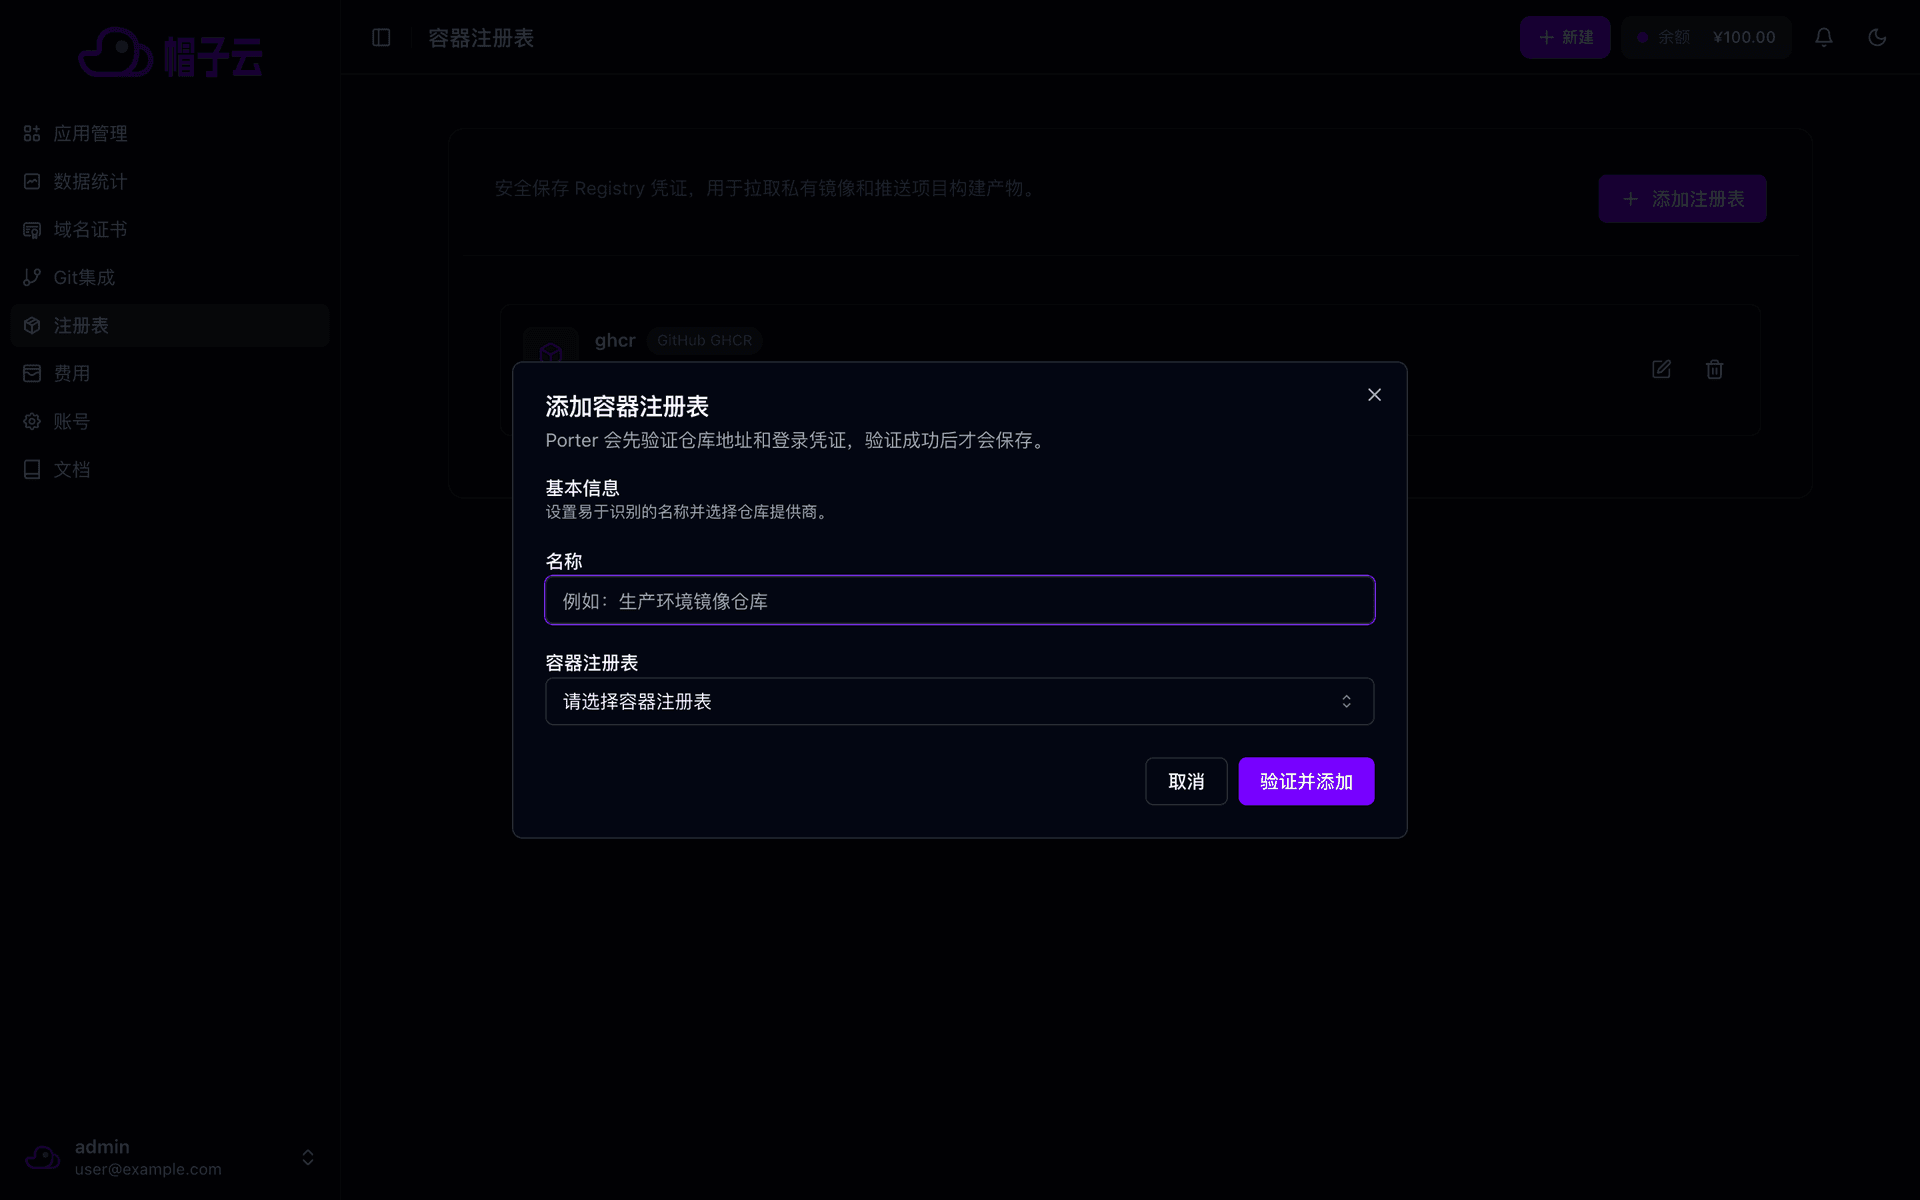
点击 添加注册表(首次使用时为 添加第一个注册表):
| 区块 | 字段 | 说明 |
|---|---|---|
| 基本信息 | 名称 | 必填,最长 60 个字符,例如"生产环境镜像仓库" |
| 基本信息 | 容器注册表 | 选择仓库提供商,见下表 |
| 连接地址 | Registry URL | 登录域名,必须以 http:// 或 https:// 开头,不要包含镜像名称或标签。预置提供商会自动填写且不可修改 |
| 登录凭证 | 用户名 | 必填 |
| 登录凭证 | 密码或访问令牌 | 必填,可以填写密码、Token 或 API Key |
点击 验证并添加。平台会先用这些信息登录仓库,验证成功后才会保存,凭证加密存储,只用于访问该仓库。
支持的提供商
| 提供商 | Registry URL | 凭证建议 |
|---|---|---|
| Docker Hub | https://docker.io(固定) | 使用 Docker Hub 访问令牌 |
| GitHub Container Registry | https://ghcr.io(固定) | 具备 packages 权限的 Personal Access Token |
| GitLab Container Registry | https://registry.gitlab.com(固定) | Personal Access Token 或 Deploy Token |
| Red Hat Quay | https://quay.io(固定) | 密码或机器人账号令牌 |
| Harbor | 自填,如 https://harbor.example.com | 密码或机器人账号密钥 |
| 自托管 GitLab Registry | 自填 | Personal Access Token 或 Deploy Token |
| Amazon ECR | https://ACCOUNT_ID.dkr.ecr.REGION.amazonaws.com | 用户名通常填写 AWS;令牌为短期凭证,过期后需要更新 |
| Google Artifact Registry | https://LOCATION-docker.pkg.dev | 访问令牌或服务账号密钥 |
| Azure Container Registry | https://REGISTRY.azurecr.io | ACR 密码或服务主体密钥 |
| 阿里云容器镜像服务 | https://REGISTRY.REGION.aliyuncs.com | 固定密码或访问凭证 |
| 腾讯云容器镜像服务 | https://REGISTRY.tencentcloudcr.com | 登录密码或临时访问凭证 |
| 自定义 Registry | 自填 | 任何兼容 Docker Registry HTTP API V2 的仓库 |
tip
建议使用只读权限的令牌或机器人账号,不要使用主账号密码。
编辑与删除
- 编辑:可以修改名称、地址和用户名。新密码或访问令牌 留空表示保留当前凭证。
- 删除:删除前请确认没有应用正在使用该凭证,否则这些应用重启时可能无法拉取镜像。
在应用中使用
创建 Web 应用或修改 镜像设置 时:
- 填写镜像名称,例如
ghcr.io/your-org/api:v1.2.0。 - 勾选 镜像认证。
- 在下拉框中选择对应的注册表;没有时选择 添加注册表 直接新建。
- 点击 验证 确认镜像可以拉取。
更新于